Mit Graylog v7.2 wird das Verascend™ Incident System eingeführt, das die Art und Weise revolutioniert, wie Sicherheitsteams Bedrohungen erkennen und darauf reagieren
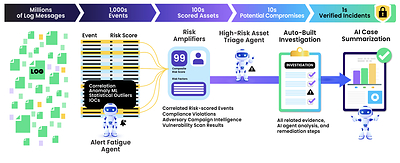
HOUSTON, 13. Oktober 2026 /PRNewswire/ -- Graylog hat heute das Verascend™ Incident System zusammen mit Graylog v7.2 eingeführt. Verascend wandelt korrelierte, mit einem Risikowert versehene Ereignisse in priorisierte Fälle um, sodass Sicherheitsanalysten verifizierte Vorfälle untersuchen können, anstatt einzelne Warnmeldungen durchzugehen.
Die Einführung erfolgt zu einem Zeitpunkt, an dem Angreifer KI einsetzen, um schneller voranzukommen. Die europäische Cybersicherheitsagentur ENISA hat festgestellt, dass Ransomware-Betreiber KI-Programmierassistenten einsetzen, um die Plattformen zu entwickeln, die sie an Partner vermieten, und geht davon aus, dass KI bis 2026 weitere Phasen eines Angriffs direkt ermöglichen wird – ein Tempo, das dazu führt, dass schlanke Sicherheitsteams, die noch mit veralteten Tools arbeiten, in einer Flut von Warnmeldungen untergehen.
Wie Verascend die Erkennung vereinheitlicht
Verascend vereint Erkennungsfunktionen – darunter „Detection Chains" und „Sigma"-Regeln – mit Algorithmen zur Risikobewertung, intelligenter Ereigniskonsolidierung und mehreren KI-Agenten, die eine erste Triage durchführen. Jeder Fall wird mit bestätigenden Ereignissen, Protokollen und einer beigefügten Erstbewertung eröffnet, und Analysten können direkt aus dem Fall heraus zusätzliche Suchvorgänge durchführen. Nach Abschluss der Untersuchung fasst die KI-gestützte Berichterstellung die Geschehnisse zusammen und empfiehlt Abhilfemaßnahmen, wobei die Eingabeaufforderungen, Tool-Aufrufe und Belege hinter jeder Empfehlung angezeigt werden.
Graylog v7.2 bietet eine neue Seite „Detection Chains", auf der für jede Angreiferkampagne der jeweilige Akteur, die betroffenen Technologien und die betroffenen Branchen angezeigt werden. Sigma-Regeln und benutzerdefinierte Korrelationsregeln sind nun in denselben Workflow integriert wie alle anderen Erkennungsmethoden, und die erweiterten Beobachtungslisten sind auf die von Graylog bereitgestellten Erkennungsinhalte abgestimmt.
Transparenz hinsichtlich Pipeline, Speicherung und Systemzustand
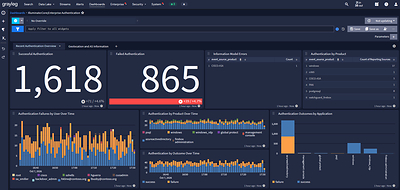
Graylog v7.2 bietet zudem neue Übersichten zur Pipeline-Leistung, zum Data-Lake-Speicher und zum Systemzustand, sodass Administratoren erkennen können, welche Prozesse Ressourcen beanspruchen, Engpässe beheben können, bevor diese die Erkennung verlangsamen, und die Kosten unter Kontrolle halten können.
EU-Datenaufbewahrung bei OVH und Secunet SysEleven
Dank der Unterstützung für OVH- und Secunet SysEleven S3-kompatible Speicherlösungen können europäische Unternehmen ihre Sicherheitsdaten in der Region aufbewahren, ohne eine separate Speicherarchitektur aufbauen zu müssen.
Verfügbarkeit und Lizenzierung
Graylog v7.2 ist ab dem 13. Oktober 2026 verfügbar. Das Verascend Incident System ist im Rahmen bestehender Lizenzen in Graylog Security enthalten. Melden Sie sich für die Live-Präsentation zur neuen Version „Graylog 7.2: What's New for Security and IT Teams," am 21. Oktober 2026 um 10:00 Uhr ET an.
Genehmigte Angebote
„Die meisten agentenbasierten SOC-Tools lassen einen KI-Agenten auf Rohprotokoll-Daten zugreifen und fordern ihn auf, alles auf einmal zu verstehen", sagte Seth Goldhammer, Vice President of Products bei Graylog. „Wir sind den umgekehrten Weg gegangen. Graylog normalisiert zunächst die Daten und ermittelt die Risikobewertung, sodass unsere Agenten auf der Grundlage einer kleinen Menge von Fakten über ein bestimmtes Asset oder einen bestimmten Benutzer Schlussfolgerungen ziehen."
„Angreifer nutzen KI, um schneller voranzukommen, und von den meisten Sicherheitsteams wird erwartet, dass sie mit nur einer Handvoll Mitarbeitern Schritt halten", sagte Andy Grolnick, CEO von Graylog. „Die Einstellung weiterer Analysten, um mehr Warnmeldungen zu prüfen, ist ein Vorhaben, das sich die meisten dieser Teams nicht leisten können. Mit Verascend und Graylog v7.2 beginnen sie den Tag mit verifizierten Fällen statt mit einer überwältigenden Warteschlange von Warnmeldungen, und sie bewahren ihre Daten dort auf, wo die Aufsichtsbehörden sie benötigen."
Informationen zu Graylog
Graylog ist die SIEM- und Protokollverwaltungsplattform für das Zeitalter der KI. Graylog genießt das Vertrauen von über 60.000 Organisationen und kombiniert skalierbares Log-Management, Korrelation in Echtzeit, erklärbare KI sowie Datenhoheit, um aus der Datenflut klare Erkenntnisse und fundierte Maßnahmen zu gewinnen. Das Verascend™ Incident System erweitert Graylog um KI-gestützte Erkennung und Untersuchung, wobei risikoreiche Ressourcen im Vordergrund stehen und den Analysten durch KI vorpriorisierte Fälle übergeben werden.
Erfahren Sie mehr unter graylog.com oder verbinden Sie sich mit uns auf Bluesky sowie auf LinkedIn.
 View original content to download multimedia:https://www.prnewswire.com/de/pressemitteilungen/mit-graylog-v7-2-wird-das-verascend-incident-system-eingefuhrt-das-die-art-und-weise-revolutioniert-wie-sicherheitsteams-bedrohungen-erkennen-und-darauf-reagieren-302903782.html