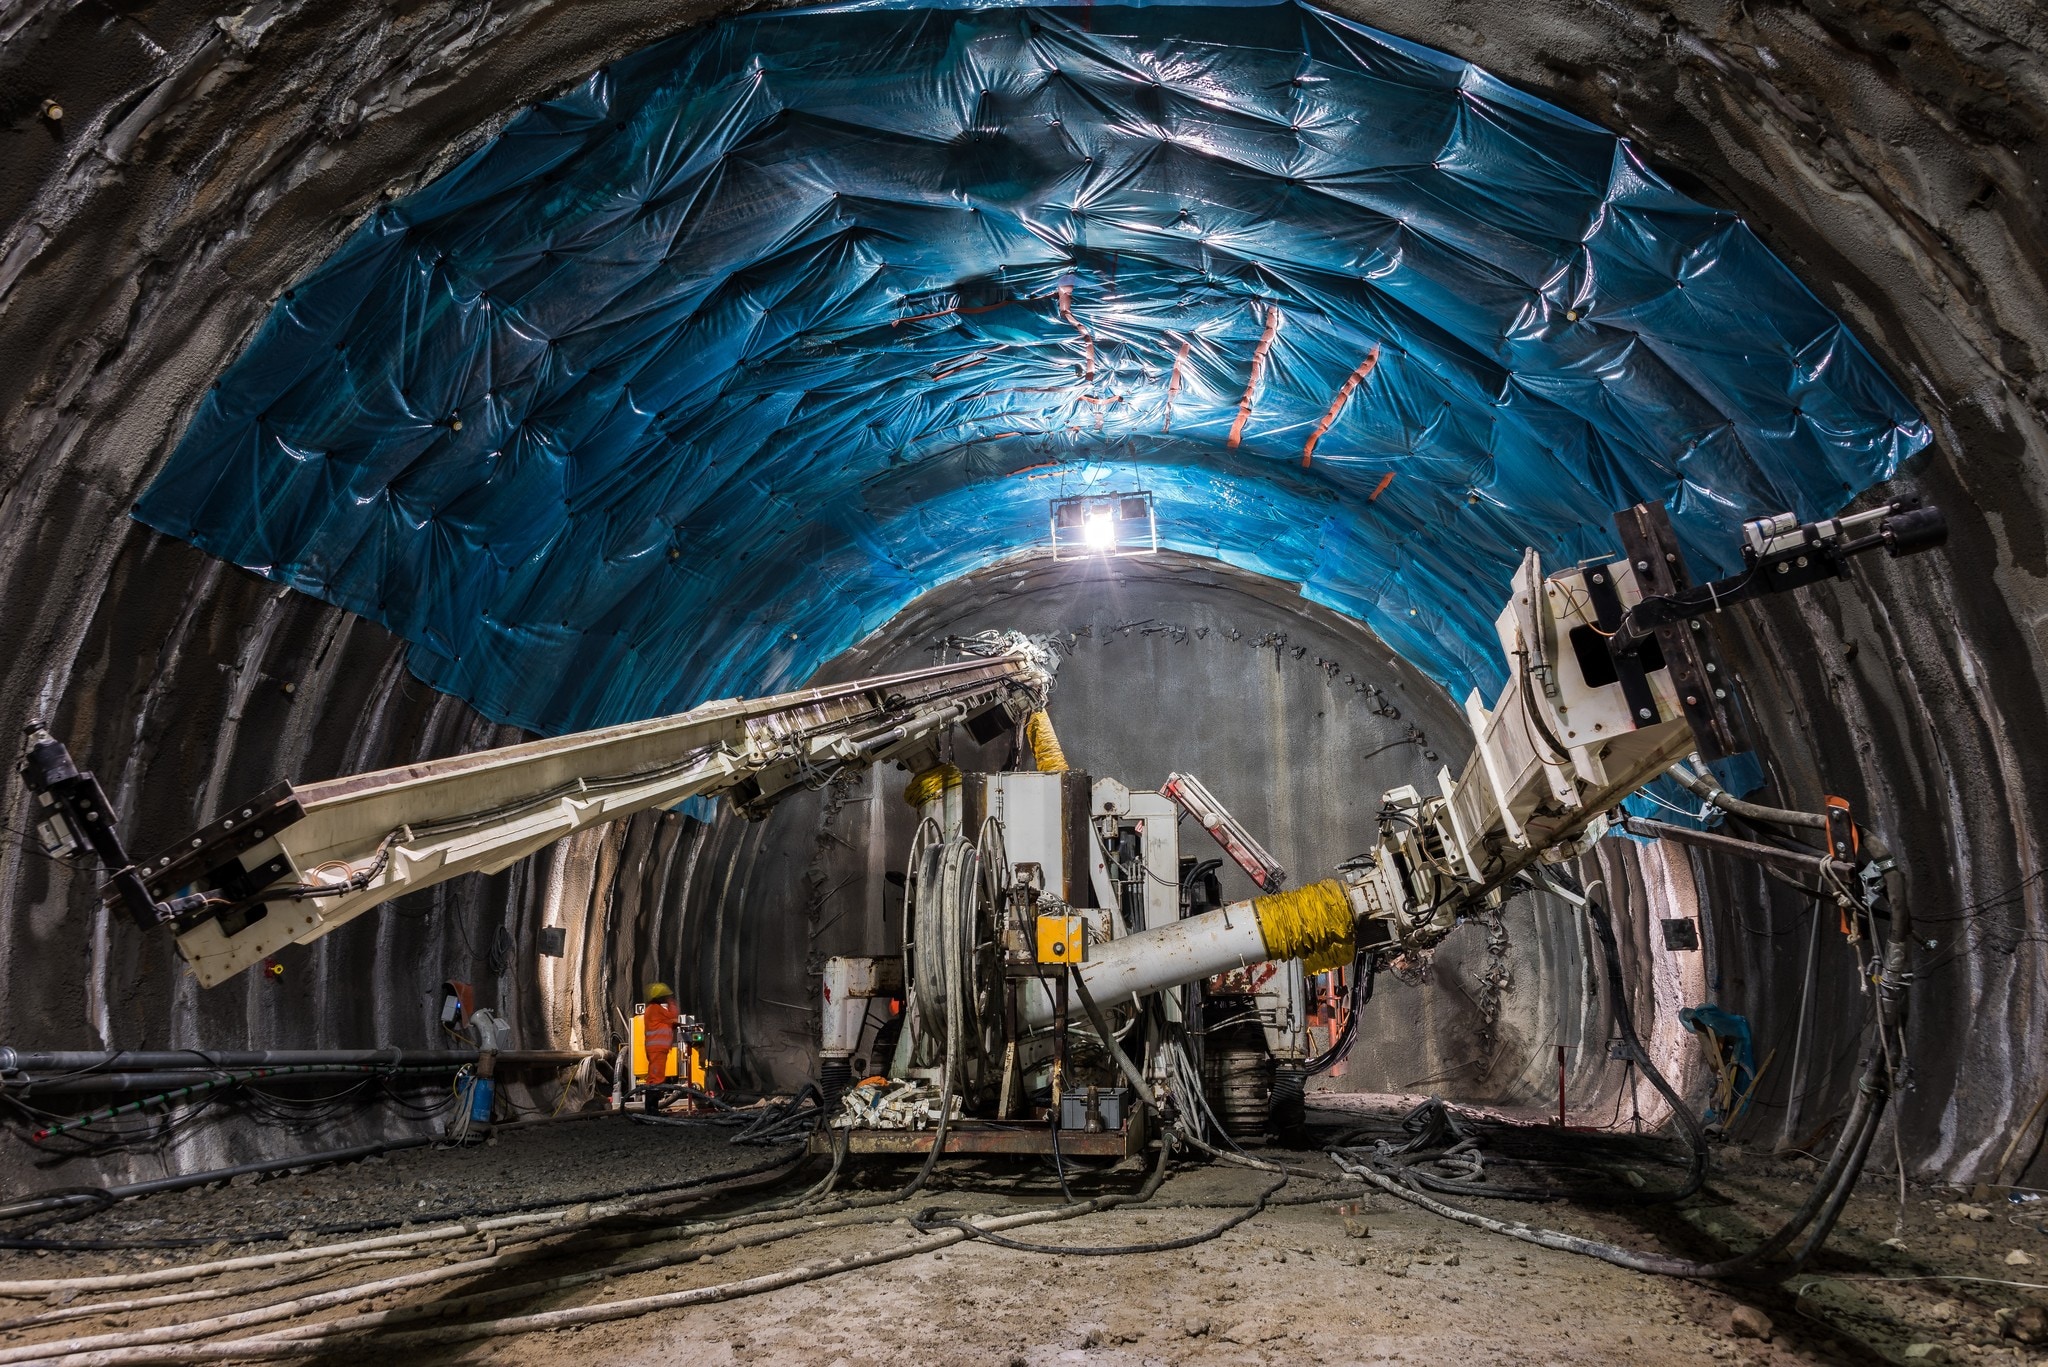
Die Betreibergesellschaft des Brenner Basistunnels, die BBT SE, ist Opfer eines Cyberangriffs geworden, bei dem Hacker Zugriff auf interne Daten erlangten. Nach Angaben der Gesellschaft wurden die entsprechenden Sicherheitsprotokolle umgehend aktiviert, um den Vorfall zu bewältigen. Die Attacke soll bereits Mitte Oktober stattgefunden haben, wobei die Täter vermutlich Teil eines internationalen Erpressernetzwerks sind.
Das US-Cybersicherheitsunternehmen ZeroFox identifizierte die Hackergruppe „Everest“ als Urheber des Angriffs, die dem russischsprachigen Cybercrime-Milieu zugerechnet wird. Die gestohlenen Daten tauchten auf einer Plattform im Darknet auf, was auf die typische Masche der Gruppe hindeutet: Daten werden entwendet, um anschließend Geldforderungen zu stellen und mit einer Veröffentlichung zu drohen.
Als Reaktion auf den Vorfall isolierte die BBT SE die betroffene Datenquelle sofort und beauftragte Cyberexperten mit einer detaillierten Analyse des Angriffs. Trotz dieser Maßnahmen bleibt derzeit unklar, wie tief die Hacker in die IT-Infrastruktur eindringen konnten und welche spezifischen Daten genau betroffen sind. Die Gesellschaften hielten sich bedeckt gegenüber Fragen zu möglichen Verhandlungen oder Zahlungen an die Angreifer.
Laut offizieller Stellungnahme der Betreibergesellschaft hat die Datenattacke keine Auswirkungen auf den eigentlichen Bau des Tunnels. Der Vorfall unterstreicht jedoch die Verwundbarkeit kritischer Infrastrukturprojekte gegenüber organisierten Cyberkriminellen. Die Berichterstattung über den Vorfall wurde unter anderem durch die „Tiroler Tageszeitung“ bekannt gemacht.